 Alex Morgan
Am 29. Oktober meldeten Nutzer der internationalen Polymarket-Plattform Verkäufe und Auszahlungen, die sie nicht veranlasst hatten. Polymarket stoppte vorübergehend neue Geschäfte und Relayer-Aktionen und erklärte später, ein Drittanbieter sei kompromittiert worden.
Nach einer Schätzung von Bitquery flossen innerhalb einer Stunde rund 2,73 Mio. Dollar von 737 Konten ab. Das ist keine offizielle Polymarket-Bilanz: Die Plattform hat weder die Zahl der Betroffenen noch die endgültige Schadenssumme veröffentlicht.
Bitquery fand keinen gebrochenen Smart Contract. Die Auszahlungen trugen gültige Freigaben und liefen über Polymarkets eigene Infrastruktur. Technisch sahen sie autorisiert aus, obwohl die Kontoinhaber erklärten, sie nicht veranlasst zu haben.
Die Chronologie
Die ersten Abflüsse begannen laut Bitquery um 17:10 UTC. Nach fünf geleerten Konten und einer 13-minütigen Pause stieg die Aktivität auf bis zu 40 Auszahlungen pro Minute.
Bis 18:10 UTC waren 737 Konten betroffen. Der größte einzelne Abfluss lag bei etwa 358.000 Dollar. 39% der Wallets verloren weniger als 100 Dollar, während vier Konten 43% der erfassten Summe ausmachten. Von 33 Konten verschwanden auch offene Positionen.
Um 18:05 UTC wechselte Polymarket laut Statusseite in den Modus cancel-only: bestehende Orders konnten storniert, neue aber nicht platziert oder ausgeführt werden. Auch der Relayer wurde pausiert.
Um 18:37 UTC meldete Polymarket, die Ursache gefunden und behoben zu haben. Ein Drittanbieter sei kompromittiert worden; der Fall sei an Strafverfolgungsbehörden übergeben worden und Betroffene würden vollständig entschädigt. Um 19:05 UTC galt der Vorfall als behoben.
Wie ein externes Skript Nutzergelder erreichen konnte
Moderne Handelsplattformen laden externe Komponenten für Analysen, Performance-Messung, Support oder Fehlererkennung.
Diese Integration richtet der Betreiber der Website ein, nicht jeder Nutzer. Berichte verweisen auf ein Monitoring-Skript, das in die Polymarket-Seite eingebettet war. Beim Öffnen der Plattform lud der Browser es automatisch mit dem restlichen Inhalt. Nutzer mussten weder eine DebugBear-Anwendung noch eine Erweiterung installieren.
Ein solches Skript läuft innerhalb der bereits vertrauten Seite. Wird sein Anbieter kompromittiert, kann schädlicher Code über die reguläre Integration in eine aktive Sitzung gelangen.
Polymarket nannte den Anbieter nicht. Die Associated Press und andere Medien stellten jedoch eine Verbindung zum Performance-Dienst DebugBear her. DebugBear meldete am selben Tag einen eigenen Sicherheitsvorfall und empfahl Kunden, den Code seines Real User Monitoring zu entfernen.
BleepingComputer analysierte eine Kopie des schädlichen JavaScripts. Dem Bericht zufolge prüfte es eine aktive Polymarket-Sitzung, erfasste Guthaben und Positionen und nutzte reguläre Plattformfunktionen, um Werte zu übertragen.
Das ist kein Smart-Contract-Exploit. Der Vertrag konnte die Freigabe korrekt prüfen und den Auftrag exakt ausführen. Das Problem entstand vorher im Interface, das die Aktion im Namen eines angemeldeten Nutzers vorbereitete.
Deposit Wallet, Approval und Relayer
Das Deposit Wallet hält die Mittel eines Kontos auf Polygon. Laut Bitquery lag darin pUSD, das eins zu eins durch USDC gedeckt ist.
Ein Approval erlaubt eine bestimmte Aktion. Für die Blockchain ist es eine kryptografisch gültige Anweisung. Sie kann aber nicht erkennen, ob der Mensch die Aktion bewusst wollte, ob das Interface verändert wurde oder ob fremder Code eine aktive Sitzung missbrauchte.
Der Relayer übermittelt die Transaktion und bezahlt die Netzwerkgebühr. Dadurch muss der Nutzer nicht für jede Aktion separat die native Netzwerk-Währung halten.
Nach Bitquery funktionierte dieser Weg am 29. Oktober technisch normal. Entscheidend war das Ziel: Die Mittel gingen an eine von der angreifenden Seite kontrollierte Adresse.
Eine gültige Freigabe bedeutet deshalb nicht automatisch eine freiwillig bestätigte Auszahlung. Das erste beschreibt die Blockchain-Prüfung, das zweite die Absicht des Menschen.
Ein deutliches On-Chain-Signal
Die Hauptwelle endete nahezu gleichzeitig mit dem Stopp des Relayers. In den zwei Wochen zuvor lag der Median bei etwa 47 über Relay in POL getauschten Auszahlungen pro Tag. Am 29. Oktober erhielt eine einzige Adresse 981 Überweisungen.
Eine automatische Überwachung könnte mehrere Signale kombinieren: ungewöhnlich viele Konten, dieselbe Zieladresse, einen sprunghaften Anstieg der Frequenz, den Verkauf offener Positionen unmittelbar vor der Auszahlung und eine starke Abweichung vom bisherigen Normalwert.
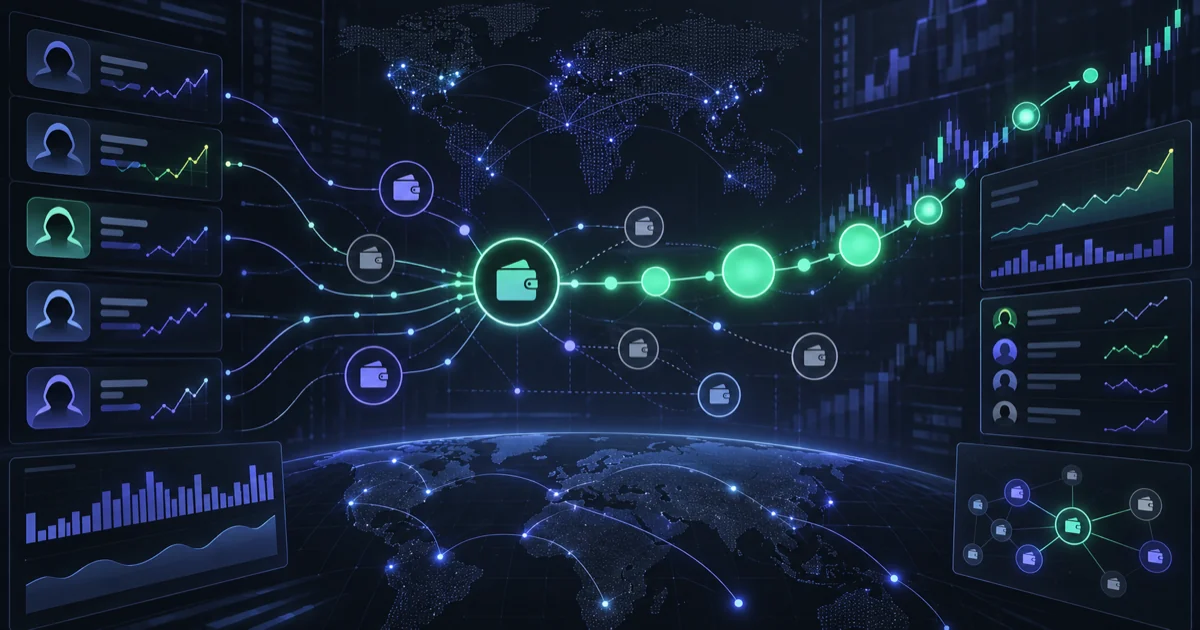
Bitquery zufolge wurden die Mittel in POL umgewandelt, an einer Hauptadresse gesammelt und dann auf neue Wallets verteilt und über Bridges in Richtung Ethereum bewegt. Ein neu eröffnetes Polymarket-Konto soll außerdem gestohlene Outcome Shares verkauft oder wieder in pUSD umgewandelt haben.
Zum letzten Datenstand um 19:49 UTC lag der Großteil der verfolgten Mittel noch auf Polygon. Das ist eine Momentaufnahme, keine endgültige Bilanz.
Warum die Zahlen Schätzungen bleiben
On-Chain-Daten zeigen Adressen, Beträge und Zeitpunkte. Sie identifizieren jedoch nicht automatisch den Täter und erklären nicht, wie jede einzelne Freigabe zustande kam. Bitquery erfasste den gefundenen Transaktionsweg; andere Adressen oder Methoden könnten die Summe verändern.
Die korrekte Formulierung lautet daher: Bitquery schätzte die verfolgten Verluste von 737 Konten auf 2,73 Mio. Dollar. Polymarket hat diese Zahlen nicht offiziell bestätigt.
Entschädigung und Verantwortung
Polymarket versprach, alle Betroffenen vollständig zu entschädigen. Zum Zeitpunkt der Veröffentlichung gab es jedoch keinen Abschlussbericht mit Kontenzahl, Gesamtsumme und Zeitplan der Auszahlungen.
Für Kunden ist ein externer Anbieter nicht vom Gesamtprodukt zu trennen. Sie interagieren nicht isoliert mit Smart Contract, Relayer oder Monitoring-Dienst. Wenn eine externe Abhängigkeit im vertrauenswürdigen Interface läuft und auf eine aktive Sitzung zugreifen kann, gehört ihre Sicherheit zur Sicherheit der Plattform.
Bereits im Juni 2026 hatte Polymarket einen anderen Vorfall gemeldet, bei dem ein kompromittierter Anbieter schädlichen Code in das Frontend einzelner Nutzer einschleuste. Beide Fälle betreffen eine Drittanbieter-Abhängigkeit und das Interface. Es gibt aber nicht genügend Belege für einen identischen Mechanismus oder einen direkten Zusammenhang.
Ein sicherer Smart Contract schützt nicht das gesamte System
Eine Blockchain kann bestätigen, dass eine Transaktion technische Regeln erfüllt. Sie kann nicht bestätigen, dass ein Mensch ein unverändertes Interface gesehen, die Zieladresse verstanden und genau diese Handlung beabsichtigt hat.
Die vollständige Sicherheitskette lautet:
Drittanbieter-Code → Browser-Sitzung → Freigabe → Relayer → Smart Contract → Zieladresse
Am 29. Oktober funktionierte das Ende dieser Kette wie vorgesehen. Eine Kompromittierung am Anfang genügte, damit korrekte Ausführung für Nutzer zum falschen Ergebnis führte.
Polymarket begrenzte die Vorgänge, stellte den Handel wieder her und versprach Entschädigung. Entscheidend sind nun die Bestätigung dieser Zahlungen und eine Erklärung, wie verhindert werden soll, dass eine externe Abhängigkeit erneut gültige, aber unerwünschte Transaktionen auslöst.